皆さん、こんにちは。今月も個人的に気になったセキュリティニュースを備忘のためにまとめたので、ご興味ある方は是非どうぞ〜(๑˃̵ᴗ˂̵)
- インシデント
- 政府・公的機関
- 外務省が9月1日付けでサイバー安全保障政策室を設置
- NCOが「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」を公開
- 警察庁がトクリュウに関する検討会の報告書案を公開
- 警察庁が「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」を公開
- 内閣官房が「インテリジェンス機能の強化に関する有識者会議」を開催
- IPAが「ランサムウェア被害から学ぶ教訓集」を公開
- 日本学術会議が「サイバーセキュリティ研究・開発・教育における法的・倫理的課題」を公開
- CISAが"Insider Threat Mitigation"を公開
- CISAが"Using Cyber Decoys to Strengthen Detection and Response"を公開
- ENISAが"Exploring the Evolution of the cyber threat landscape"を公開
- 脅威・攻撃者
- 調査報告書・blog
インシデント
デジタル庁のガバメントソリューションサービスが不正アクセス被害
外部からの不正アクセスにより、GSS上で取り扱っていた個人情報を含むファイルの一部が外部に漏えいした可能性があることが判明。侵入経路はVPNで、検知は6月25日とのこと。
政府・公的機関
外務省が9月1日付けでサイバー安全保障政策室を設置
AIの高度化などによりサイバー攻撃のリスクや脅威が拡大していることを背景に、関係国との連携強化や外交政策の推進を図る。
NCOが「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」を公開
「重要インフラ統一基準における規定」「講ずべき対策事項」「講ずることが望ましい対策事項」で構成。ボリュームあるのであとでちゃんと読む。
https://www.cyber.go.jp/policy/group/infra/pubcom_jyuhurakijun_guideline2026_res.html
警察庁がトクリュウに関する検討会の報告書案を公開
スマートフォンの通信内容を把握する遠隔解析を早期導入し、運用の透明性を確保するため公安委員会による事後検証を求めた。
警察庁が「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」を公開
いつもの。コラムが充実しているような。
内閣官房が「インテリジェンス機能の強化に関する有識者会議」を開催
カウンターインテリジェンスの強化、各種情報収集・分析能力の強化について検討を進め、AI活用した基盤整理も進めるとのこと。
https://www.cas.go.jp/jp/seisaku/intelligent_features_kyoka/index.html
IPAが「ランサムウェア被害から学ぶ教訓集」を公開
あとで読む。
日本学術会議が「サイバーセキュリティ研究・開発・教育における法的・倫理的課題」を公開
正当な研究であっても、「踏み込んだ研究」は法に触れるリスクのある、ということについてまとめられています。マルウェアの取り扱いやリバースエンジニアリングの是非など。面白かったです。
https://www.scj.go.jp/ja/info/kohyo/pdf2/kohyo-26-k260918-1-abstract.pdf
https://www.scj.go.jp/ja/info/kohyo/pdf2/kohyo-26-k260918-1.pdf
CISAが"Insider Threat Mitigation"を公開
6年ぶりの改訂。インサイダーインシデントの年間コストは2023年の約1620万ドルから2024年には約1740万ドルに増加。インシデントの封じ込めには平均で81日を要する。今回はAIの脅威が追加されました。
CISAが"Using Cyber Decoys to Strengthen Detection and Response"を公開
内部ハニポやハニートークン等の話。最近Deception周り流行ってますね。MITRE Engageにマッピングされています。これはしっかり目に読んで実行に移したい。
ENISAが"Exploring the Evolution of the cyber threat landscape"を公開
2026年度版の脅威ランドスケープ。色んなカテゴリでの振り返りがされています。簡単に稼げると個人を騙すサイトをBaiting News Sites (BNS)と呼ぶらしい。
脅威・攻撃者
NCOおよび警察庁がWaterPlumについて注意喚起
WaterPlumの攻撃手口や、北朝鮮IT労働者による外貨獲得活動及び採用応募活動の実態について。
調査報告書・blog
SANSが”Dynamic Incident Response”を公開
実践的なIRのフレームワークです。
吉川綜合法律事務所が「サイバー事故の調査発注」を公開
フォレンジック調査の発注方法。調査の目的から、範囲・成果物・追加調査の条件をどう決め、誰が発注と変更を承認し、何を記録に残すかについて。
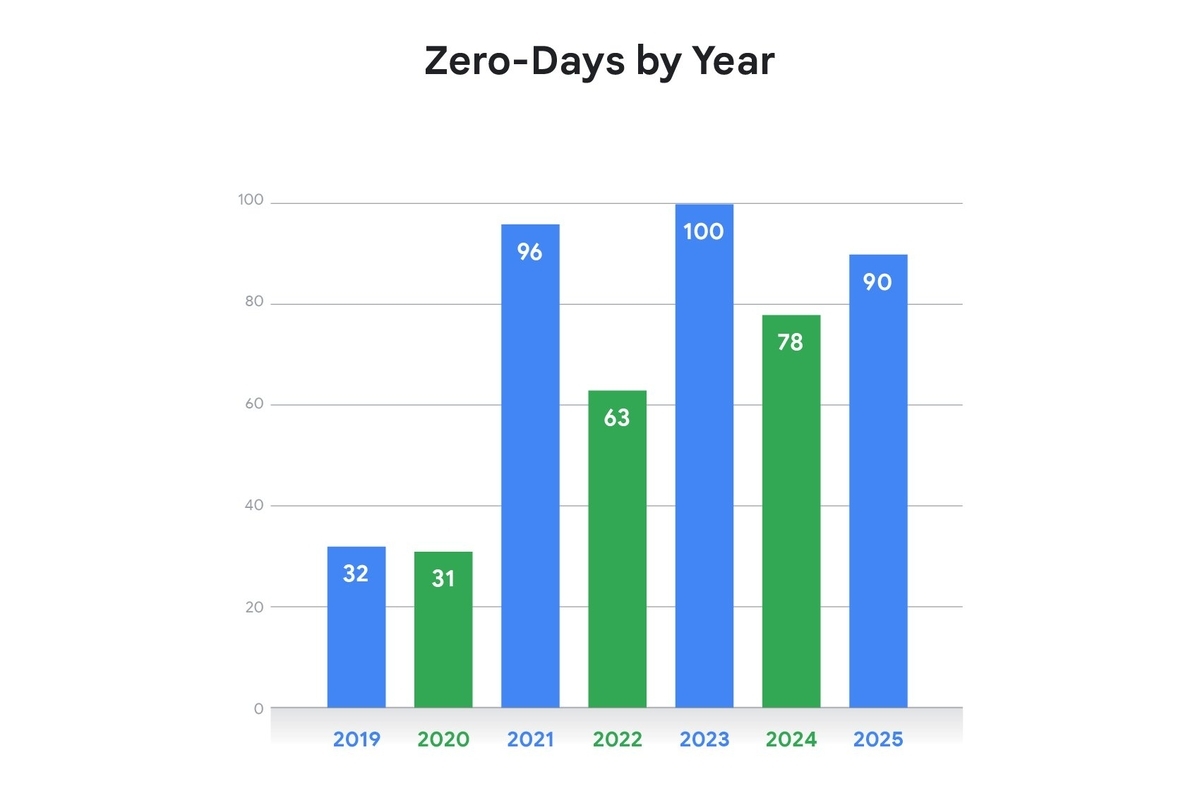
Googleが"Vulnerability Discovery and Exploitation Trends in the AI Era"を公開
AIが見つけた脆弱性の約半数がRCEだったとのこと。
MM総研が「民間企業におけるサイバーセキュリティ対策の動向調査」を公開
・企業の83%でセキュリティ人材不足、前年から改善はみられず
・外部委託と内製化の傾向も前年と同様、二極化が進行する見通し
・28%の企業がセキュリティでAI導入済み、自動化や高度化への期待が高まる
・ユーザー評価では利用率はNECと富士通が同率で1位、評判ではNECが1位
・ベンダー選定では「AIを利用していることを重視する」が63%
9月はこんな感じでしょうか?9月は、国内でのインシデントが多かったですね。。。本ブログでは1つ1つは取り上げないですが。
プライベートでは、予備自補の訓練に行ってきました。今回は実弾射撃の訓練があったのでとても緊張しました&自分の体力・筋力の無さを痛感しました...。予備自補の訓練がこれにて終了したので、晴れて予備自衛官に任用されました。がんばるぞー。
ということで、最近ザ・秋という気候で肌寒くなってきましたね。風邪ひかないように気をつけましょう⭐︎
ではでは〜ノシ
先月(8月)のニュースまとめはこちら